GLPI
GLPIのプロファイル設定ガイド|権限設計で属人化を防ぐ
GLPIのプロファイルを使い、担当者の役割や管理範囲に合わせて権限を設計する方法を紹介します。
公開: / 更新:
- GLPI
- 機能紹介
画面例は公開当時のものです。利用するGLPIのバージョンや設定によって、画面や操作が異なる場合があります。
はじめに
GLPIを運用するうえで重要なのが、「誰にどのような権限を付与するか」を明確にすることです。この仕組みを管理するのが プロファイル(Profile) です。
プロファイルを正しく設計することで、誤操作やデータ改変のリスクを防ぎ、属人化しない運用を実現できます。この記事では、GLPIのプロファイル設定の考え方と、中小企業でよく使われる権限設計の例を紹介します。
プロファイルと合わせて設定するエンティティについてはこちらの記事をご覧ください。
GLPI の プロファイルとは?
GLPIのプロファイルは、ユーザーに付与される 操作権限のセット です。どの機能にアクセスできるか、データに対してどのような操作ができるかを定義します。
| 用語 | 説明 | 例 |
|---|---|---|
| プロファイル(Profile) | 機能ごとの操作権限の組み合わせ | チケット作成可・資産の編集不可など |
| エンティティ(Entity) | 管理範囲(組織・拠点・部門) | 東京本社・営業部・情報システム部など |
| ユーザー(User) | 権限を持つ利用者 | 一般社員・管理者・外部ベンダーなど |
プロファイルとエンティティを組み合わせることで、「どの範囲の資産に、どのレベルの操作を許可するか」を柔軟に制御できます。
権限設計の目的
GLPIにおける権限設計の目的は、次の3つに集約されます。
- 誤操作・情報漏えいを防ぐ
不要な権限を制限し、意図しないデータ改変を防止します。 - 業務を分担できる仕組みを作る
部門ごと・役割ごとに管理範囲を分け、運用を分担します。 - 属人化を防ぎ、引き継ぎを容易にする
担当者が変わっても、プロファイルを適用するだけで同じ権限を再現できます。
主要なプロファイルの種類
GLPIの初期設定には、あらかじめいくつかのプロファイルが用意されています。用途や運用規模に応じて、これらをベースにカスタマイズするのが一般的です。
| プロファイル名 | 権限レベル | 主な機能 | 想定利用者 |
|---|---|---|---|
| Super-Admin | 最高権限 | すべての設定・削除・管理が可能 | システム管理者 |
| Admin | 管理者 | 資産管理・チケット対応・設定変更 | 情報システム部など |
| Technician | 担当者 | 自部門の資産やチケットを操作 | ITサポート担当者 |
| Self-Service | 一般ユーザー | 自分のチケット閲覧・申請のみ | 一般社員・利用者 |
| Observer | 閲覧専用 | 資産・チケットの閲覧のみ | 監査担当・経営層 |
権限設計のステップ
GLPIのプロファイル設計は、以下の手順で考えるとスムーズです。
ステップ1:管理範囲を決める(エンティティ設計との連携)
どの部門・拠点・グループ単位でデータを管理するかを先に整理します。エンティティを分けたあとは、それぞれに対して管理者・担当者・閲覧者を割り当てます。
ステップ2:操作できる機能を決める
資産、チケット、契約、ユーザーなど、機能ごとに「閲覧」「追加」「編集」「削除」の権限を設定します。
| 機能カテゴリ | 付与対象 | 推奨権限 |
|---|---|---|
| 情報資産 | 管理者・担当者 | すべての権限 |
| ソフトウェア | 管理者のみ | すべての権限 |
| チケット | 全ユーザー | 作成可/閲覧可 |
| 契約・ライセンス | 管理者 | 編集可/削除不可 |
| レポート | 管理者・監査担当 | 閲覧のみ |
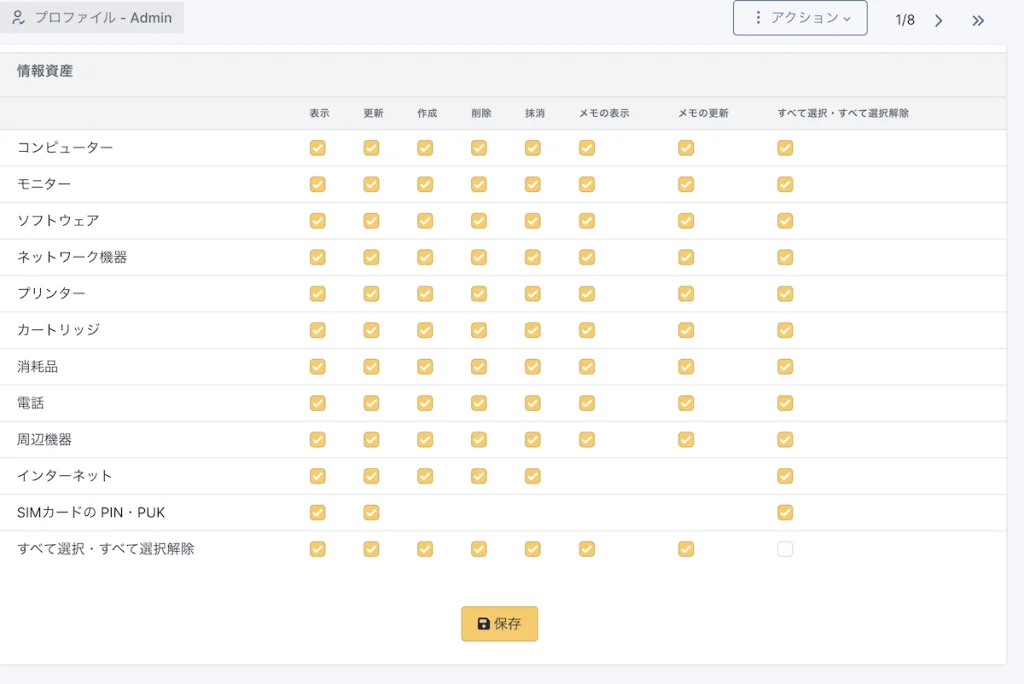
資産情報の権限セット
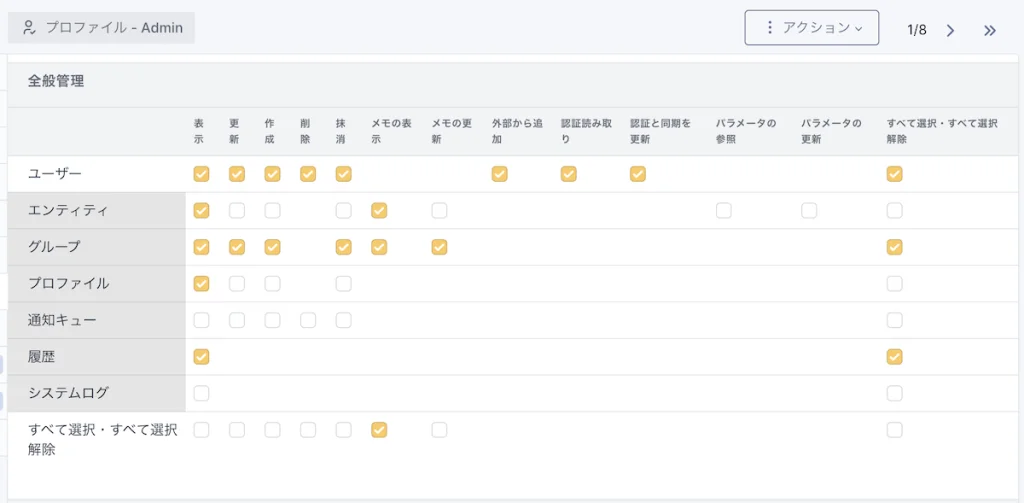
全般管理の権限セット
権限設計の実例
以下は、中小企業(社員数100名程度)での一般的な設定例です。情報システム担当者には GLPI の管理権限を付与し、部門ごとに管理を移管し、閲覧権限を付与する構成です。
| 役割 | 所属エンティティ | 操作範囲 | 権限概要 |
|---|---|---|---|
| 情報システム管理者 | 全社(親エンティティ) | すべて | すべての資産・契約・ユーザーを管理 |
| 各部門担当者 | 各部門(子エンティティ) | 自部門のみ | 部署内の資産・チケットを編集可 |
| 一般ユーザー | 所属部門 | 自分のチケットのみ | チケット申請・ステータス確認 |
| 監査担当 | 全社 | 閲覧のみ | レポート閲覧・監査確認 |
管理権限を「1名に集中させる」のではなく、親エンティティ(統括)+子エンティティ(部門管理) で役割分担するのが理想です。
安全で運用しやすい権限設計のコツ
- 最小権限の原則を守る
必要な操作だけ許可し、不要な権限は付けない。 - ユーザー個別設定を避ける
共通のプロファイルを適用し、管理をシンプルに。 - 権限を定期的に棚卸しする
異動・退職後に不要なアカウントが残らないようにする。 - 「誰が何をしたか」を残す
操作履歴を有効化し、万一のトラブル時に追跡可能にする。
まとめ:プロファイル設計が運用の安定を支える
GLPIのプロファイル設計は、システムを守る「ルールブック」のような存在です。誰がどの範囲を管理するかを明確にすることで、運用ミスや情報漏えいのリスクを大きく減らせます。
まずは小規模な権限構成から始め、エンティティ構造と組み合わせて「安全で属人化しない運用体制」を築いていきましょう。