IT資産管理
サイバーハイジーンの基礎知識|IT資産管理から考える組織のセキュリティ衛生
IT資産の把握、更新、継続的な整備という観点から、サイバーハイジーンの基本と運用上の課題を整理します。
公開: / 更新:
- GLPI
- サイバーハイジーン
- 属人化
- 運用設計
はじめに:なぜ「サイバーハイジーン」が注目されているのか
IT セキュリティの分野でサイバーハイジーンというキーワードが注目を集めています。
ハイジーン(hygiene)という単語自体は「衛生」を意味し、サイバーハイジーンはセキュリティ対策やサイバー攻撃を未然に防ぐための「IT 管理における衛生管理」という意味合いで使われます。
近年のサイバー攻撃は放置された脆弱性や、管理者が利用を承認していないソフトウェアの利用、セキュリティ更新の未適用と行った管理の緩みが狙われる傾向があります。
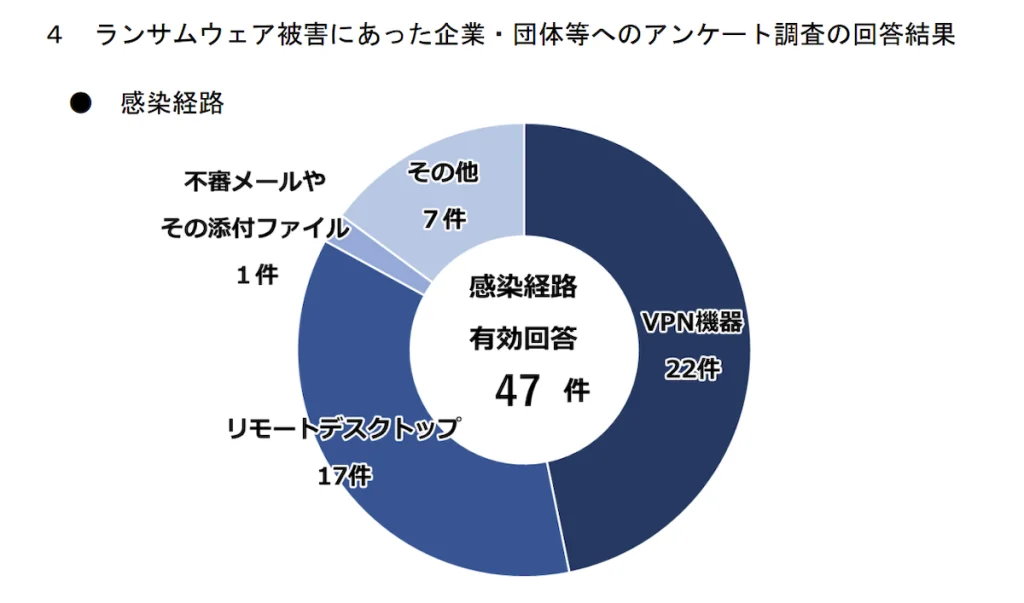
参考:警察庁「令和6年上半期におけるサイバー空間をめぐる脅威の情勢等について」
令和6年9月19日に警視庁の公開した資料によれば、ランサムウェアの感染経路として VPN 機器の脆弱性を悪用したケースが最も多い事が報告されています。
こうしたサイバー攻撃によって基幹システムや工場の操業が停止したり、個人情報が流出すると行った事案も数多く報告されています。
サイバー攻撃の標的となるのは大企業だけでなく、**中小企業も例外ではありません。**選任の IT 管理者や専門知識を持った人材が不足しており、セキュリティ対策が不十分な企業も多く、大企業への攻撃の踏み台にされるケースもあります。中小企業にとっても、サイバーハイジーンの整備が急務になっています。
今回はサイバーハイジーンの概要とどのような取り組みをしていったらよいかについて解説します。
サイバーハイジーンの3つの柱
サイバーハイジーンは、単なるセキュリティ対策ではなく「組織運用全体の健康管理」です。万が一が発生した際の対応ではなく、日頃からセキュリティのチェックと整備を業務に織り込んで、健全な状態を維持する活動です。
具体的には以下の3つのポイントが健全な状態に保たれていれば、サイバーハイジーンが実践できていると言えるでしょう。
| 内容 | 主なチェックポイント | |
|---|---|---|
| 資産の可視化 | すべてのIT資産を把握する | どんなPC・サーバー・ソフトウェアが存在するか |
| 脆弱性・更新管理 | OS・アプリを最新状態に保つ | パッチ・KBの適用、サポート期限の把握 |
| 権限・アクセス管理 | 不要な権限・アカウントを放置しない | 退職者・異動者のアカウント削除、権限棚卸し |
この中でも資産の可視化が特に重要な位置づけになっています。
脆弱性の対応やアクセス管理をどれほど正確に行っていても、社内にある資産を正確に把握できていなければ、それが抜け穴になってしまうからです。
現状の課題の可視化
上述した3つの要素で現状の課題を整理し、あるべき姿を整理することができます。
資産の現状把握は重要かつ負担の大きい要素です。中小企業では業務が属人化している場合が多く、IT関連のトラブル対応やセキュリティ対応を兼任している他に、資産管理まで行うとなった場合、担当者に大きな負担がかかるケースが少なくありません。
現状の課題の例
- 資産台帳が適切に更新できていない・間違いが多い
資産の可視化ができていないことがわかります。Excel や紙での管理では、実際の構成との差分が把握できなかったり、台帳の信頼性が低いので、資産の可視化、正確性を改善していく必要があります。 - 更新・パッチ管理が属人的
脆弱性・更新管理、資産の可視化に課題があることがわかります。機器に適用されている更新プログラムやソフトウェアバージョンが把握できていなかったり、管理の対象から漏れている機器が存在する場合、資産台帳の適正化を進め、リモートでの更新プログラムインストールやマニュアル整備などを進めていく必要があります。 - 退職・異動後のアカウントが残る
権限・アクセス管理に課題があることがわかります。PC にログインするアカウントだけでなく、SaaS のアカウントが放置され情報漏洩のリスクになります。アカウントの定期的な棚卸しや最低限の権限付与など、アカウントの改廃に関する運用を見直す必要があります。 - 責任範囲が不明確
権限・アクセス管理に課題があることがわかります。業務が属人化している場合、IT資産を管理する情報システム部や IT 担当者以外の端末・ライセンス管理が追いきれないと言ったことが起こります。資産の可視化や脆弱性・更新管理の課題も複合的に起こるため、運用の抜本的な改善が必要になります。
これらはすべて日々のチェックが欠如していることに起因します。
人的リソース不足や既存の業務のあり方など複合的な原因が絡み合っていることがほとんどですが、こうした課題を解決する最初のステップは「現状を見える化」することです。
上述したように、現状の課題を整理し、3つの要素で見える化を進めていくことをおすすめします。
よくある盲点:IT資産管理=セキュリティ対策ではない
サイバーハイジーンを実践するには、現状を把握するための IT 資産管理を整備することが第一歩となります。更新管理や脆弱性への対応、アカウントの適切な管理をするために、社内にどのような資産があり、誰が使っているかを正確に把握できなければなりません。
- 「ウイルス対策ソフト」を入れても、インストールされていない端末が1台でもあればそこが入口になる。
- アカウント管理ができていても、未承認の SaaS 利用があれば不適切な利用ができる。
- OS やソフトウェアの更新ができていても、把握していない PC や未承認のソフトウェアがあればセキュリティリスクになる。
正確で実態と差異のないIT資産管理は、サイバーハイジーンの基盤と言えます。
GLPI でサイバーハイジーンを支える
GLPIは、自動的なインベントリ収集や可視化を通じて、IT資産の把握と情報更新を支えるツールの一つです。
| 項目 | 内容 | 効果 |
|---|---|---|
| インベントリ自動収集 | PC・ネットワーク機器を自動検出 | 台帳の鮮度維持 |
| 更新プログラム監視 | OS・ソフトのバージョン情報を収集 | 脆弱性対策の基盤 |
| チケット管理 | 更新・不具合をトラッキング | 手順・対応履歴を残せる |
| レポート出力 | 棚卸・リスク一覧を可視化 | 監査対応・経営報告に活用 |
サイバーハイジーンの定着を妨げる要因と克服のヒント
しかしながら、IT 資産管理ツールを導入してもサイバーハイジーンが実践できるわけではありません。IT資産管理ツールを実践の入口とし、運用の中で課題を見つけ改善を行う PDCA のサイクルが必要不可欠です。
サイバーハイジーンの定着を妨げる要因と、その対策についてまとめました。
- 属人化: 担当者依存で引き継ぎできない
対策: 権限を分離し、担当部門に一部の業務を委任したり、ツールによる仕組み化、自動化を進める - 棚卸しだけの運用: 資産の数を数えるだけで終わってしまう
対策: インベントリの自動収集でリアルタイムなデータ更新を行い、改善サイクルを設計 - ツール過多: 目的不明のツールが多い
対策: **信頼できる唯一の情報源(SSOT)**を明確にして情報源を一本化し、社内で使用するツールの標準化を図る - 経営層の関与不足: コストに見合う価値が見えにくい
対策: 定期レポートでROIを可視化し、取り組みが経営に与える価値、回避できうるリスクとその想定被害額を明確化する
まとめ:日常の整備が最良のセキュリティ対策
サイバーハイジーンは、日々のIT資産の健康診断といえます。システム導入そのものが目的となるのではなく、状態を維持し続ける仕組みが本質といえるでしょう。GLPI はその基盤として、「見える化」「改善」「共有」を支えます。